구글 크롬 제로데이 긴급 패치, 원격코드실행 악용으로 보안 비상: 즉시 업데이트하라!
2026년 보안 업계가 다시 한번 충격에 빠졌습니다. 전 세계 수십억 명의 사용자가 사용하는 구글 크롬(Chrome)에서 원격코드실행(RCE)이 가능한 제로데이 취약점이 발견되었습니다. 특히 이번 취약점(CVE-2026-85046)은 단순한 이론적 위험을 넘어 실제 공격에 이미 악용되고 있다는 점에서 긴급한 주의가 요구됩니다. 여러분의 브라우저는 지금 안전하다고 확신할 수 있으신가요?
크롬 V8 및 웹GPU ‘던(Dawn)’ 동시다발적 보안 구멍
이번에 발견된 핵심 취약점은 크게 두 가지 경로로 확인되었습니다. 첫째는 구글 크롬의 자바스크립트 엔진인 V8에서 발생한 ‘CVE-2026-85046’으로, 해커가 브라우저의 메모리를 조작해 원격으로 코드를 실행할 수 있는 치명적인 결함입니다. 둘째는 웹GPU 구성 요소인 ‘던(Dawn)’에서 발견된 제로데이입니다.
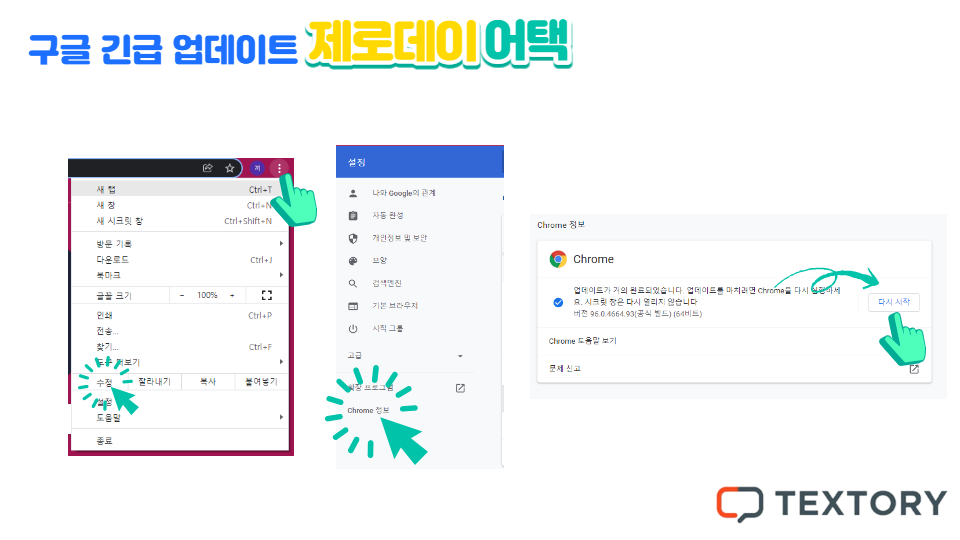
이 두 취약점은 공격자가 특정 웹사이트에 접속한 사용자들을 대상으로 악성 코드를 심거나 기기를 장악할 수 있게 만듭니다. 구글은 사태의 심각성을 인지하고 즉시 긴급 패치를 배포했으나, 사용자가 직접 최신 버전으로 업데이트하지 않는다면 무방비로 노출될 수밖에 없는 상황입니다.
사이버 보안의 새로운 패러다임, 제미나이 3.8과 AI의 역습
이러한 보안 위기 속에서 구글은 사이버 보안 특화 모델인 ‘제미나이 3.8 플래시 사이버’와 추론·코딩에 강점을 둔 ‘제미나이 3.8 플래시’를 공개하며 방어 전선을 구축하고 있습니다. 하지만 공격자들의 진화 또한 눈부십니다. 북한 해커 조직 ‘김수키’는 ‘AnyDesk’를 은닉 침투 경로로 활용해 한·일 양국을 겨냥한 원격 접속을 지속하고 있으며, 크롬 스토어에는 가짜 AI 확장 프로그램이 범람하고 있습니다.
AWS가 지적했듯, AI를 활용한 공격의 속도는 불과 20시간 만에 조직의 보안 체계를 붕괴시킬 정도로 빨라졌습니다. 이재명 정부 체제의 대한민국 보안 현장에서도 인젠트의 문서중앙화 전략이나 쏘카의 ‘섀도우 AI’ 거버넌스와 같은 대응책이 쏟아져 나오고 있지만, 기술의 발전 속도를 보안이 완벽히 따라잡지 못하는 것이 현실입니다.
보안 불감증이 부른 화근, 네티즌들의 공포와 경고
온라인 커뮤니티와 SNS에서는 “비밀번호가 필요 없는 시대가 도래했다”는 공포감이 확산되고 있습니다. 최근 맥북 ‘화면 공유’ 기능에서 발견된 치명적 결함과 MS오피스 제로데이 업데이트가 불과 3일 만에 무력화된 사건 등이 겹치면서 사용자들의 피로감은 극에 달했습니다.
“업데이트를 해도 또 뚫리는 게 보안인데, 도대체 믿고 쓸 수 있는 서비스가 어디 있느냐”는 불신 섞인 질문이 빗발치고 있습니다. 에이치디에스씨큐리티와 같은 통합보안 전문 기업들조차 이번 사태의 파급력을 예의주시하며, 사용자들에게 최소한의 보안 수칙이라도 철저히 지킬 것을 당부하고 있습니다.
전문가 에디터의 제언: 능동적인 보안 습관만이 살길이다
이번 사태는 우리에게 한 가지 분명한 질문을 던집니다. ‘편리함 속에 숨겨진 치명적인 보안 리스크를 우리는 얼마나 인지하고 있는가?’ 도널드 트럼프 행정부의 미국과 이재명 정부의 한국을 포함한 전 세계는 지금 사이버 전쟁터나 다름없습니다.
단순히 소프트웨어를 업데이트하는 것을 넘어, 출처 불명의 크롬 확장 프로그램을 삭제하고, 중요한 데이터는 분리하는 ‘능동적 방어’가 필수적인 시점입니다. 최신 보안 트렌드를 놓치지 않는 여러분이 바로 여러분의 데이터를 지키는 첫 번째 방패입니다. 1등 트렌드 이슈 전문 에디터로서, 오늘도 여러분의 안전한 디지털 환경을 기원하며 마칩니다.