신한은행 해킹 서버서 발견된 ‘중국어 AI’…침투도구 흔적에 금융권 비상
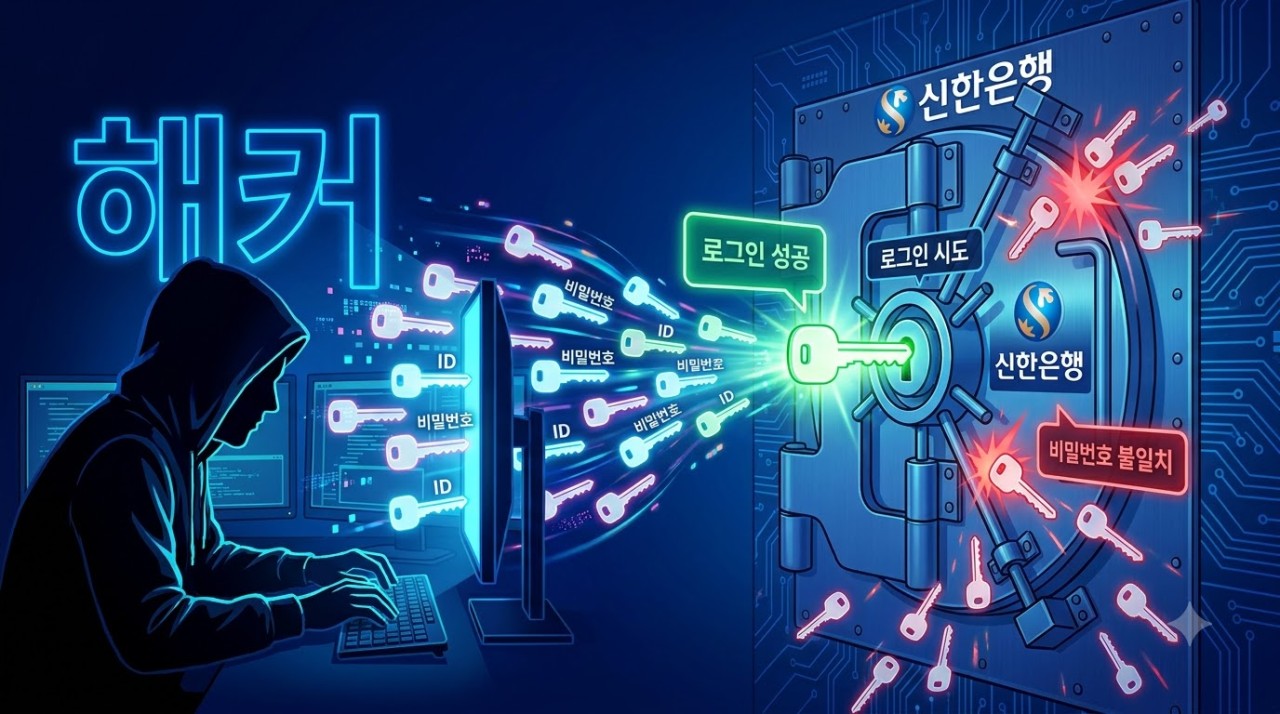
최근 대한민국 금융권을 강타한 충격적인 보안 사고가 발생했습니다. 신한은행의 내부 해킹 서버에서 정체를 알 수 없는 ‘중국어 기반 AI 침투 도구’의 흔적이 발견되며 금융 보안 시스템에 치명적인 경고등이 켜졌습니다. 단순한 외부 공격을 넘어, 인공지능을 활용한 고도화된 APT(지능형 지속 위협) 공격의 실체가 드러나면서 금융당국과 관련 업계가 긴박하게 움직이고 있습니다.
**
신한은행 서버 잠입한 ‘중국어 AI’, 공격의 배후는 누구인가
**
이번 사태의 핵심은 신한은행 서버 내에서 발견된 중국어 코드가 포함된 AI 침투 도구입니다. 특히 대출 고객들의 민감한 개인정보가 암호화되지 않은 채 홈페이지 서버 등에 방치되어 있었다는 사실이 밝혀지며 무작위 해킹의 표적이 되었다는 분석이 지배적입니다. 과거 3.20 사이버테러나 다수의 APT 공격 사례에서 보듯, 특정 국가를 배후로 둔 해커 조직들이 조직적으로 국내 금융망을 노리고 있다는 정황이 이번 증거를 통해 더욱 뚜렷해졌습니다.
**
허술한 보안망이 부른 참사, ‘보안 불감증’이 낳은 2차 피해 우려
**
신한은행은 이번 사태를 수습하기 위해 즉각 모의해킹 전문 인재 영입에 나섰고, 지슨의 무선 백도어 탐지 시스템을 도입하는 등 보안 강화에 사활을 걸고 있습니다. 그러나 업계에서는 롯데카드 등 타 금융기관의 연쇄적인 보안 사고와 맞물려, 금융권 전반에 깔린 고질적인 ‘보안 불감증’이 이번 사태의 본질적인 원인이라고 지적합니다. 전산망 공격과 마비가 반복되는 상황 속에서 고객의 정보가 해커들의 놀이터로 전락했다는 비판을 피하기 어려워 보입니다.
**
“디지털 자산 안전한가” 공포에 떠는 온라인 여론
**
해당 소식이 전해지자 온라인 커뮤니티와 SNS에서는 신한은행의 보안 수준에 대한 강한 성토가 이어지고 있습니다. 네티즌들은 “내 대출 정보가 중국발 AI 도구에 털렸다는 게 소름 돋는다”, “이재명 정부 하에서 금융 보안 강화를 외치지만 실상은 구멍 투성이”라며 분노를 표출하고 있습니다. 특히 2차 피해에 대한 우려가 확산하며, 실질적인 보상 체계와 시스템 전면 개편을 요구하는 목소리가 빗발치는 상황입니다.
**
금융 보안의 골든타임, ‘제로 트러스트’ 보안 체계 도입 시급
**
결론적으로 이번 신한은행 사태는 우리 금융 보안 체계의 민낯을 여실히 보여주었습니다. 고도화된 AI 기술을 앞세운 해커 조직들의 침투 전략은 날로 교묘해지는데, 우리의 대응은 여전히 과거의 관행에 머물러 있습니다. 조좌진 롯데카드 대표가 천명한 비상대응 체계처럼, 이제는 모든 금융권이 ‘아무것도 신뢰하지 않는’ 제로 트러스트(Zero Trust) 보안 모델로의 즉각적인 전환이 필요합니다. 2026년 대한민국 금융 시스템이 신뢰를 회복할 수 있을지, 지금 이 순간 보안 전문가들의 면밀한 사후 대처를 지켜봐야 할 시점입니다.